Die Angriffswelle auf vernetzte Kühlanlagen hat Deutschland erreicht. In der Nacht zum 2. November manipulierten Unbekannte die Kühl- und Tiefkühlsteuerungen von Supermärkten in mehreren europäischen Ländern, darunter ein Edeka-Markt in Niederbayern, zwei CAP-Märkte und ein Rewe-Markt in Nordrhein-Westfalen. Die Ware verdarb und musste entsorgt werden.
Für betroffene Händler entsteht ein Sachschaden, den längst nicht jede Cyberversicherung trägt: Von 21 auf der Cyberdirekt-Plattform gelisteten Tarifen kommen für einen Einzelhändler nur sechs in Frage – und nur ein einziger Anbieter ersetzt verdorbenes Kühlgut bis zur vollen Versicherungssumme.
Die Täter versetzten die Anlagen aus der Ferne in den Abtaumodus. In den Kühlregalen stiegen die Temperaturen teils auf bis zu 50 Grad Celsius. Betroffen waren nach Medienberichten Märkte in Belgien, Schweden, Luxemburg, Estland, Finnland, Irland, den Niederlanden, Italien und Portugal – in Belgien allein rund 40 Delhaize-, 15 Carrefour- und 5 Spar-Filialen. In Deutschland meldete ein Edeka-Markt in Reisbach (Landkreis Dingolfing-Landau), dass Hacker seine Kühlanlagen von 5 auf bis zu 50 Grad Celsius hochgeheizt hätten.
Bereits drei Wochen zuvor hatten in der Nacht zum 12. Oktober Cyber-Kriminelle die Kühlung in hunderten französischen Supermärkten der Ketten Intermarché und Coopérative U lahmgelegt; die Angaben zur Zahl der Filialen reichen von rund 150 bis 700. Einzelne Märkte verzeichneten Verluste von mehreren hunderttausend Euro. Intermarché ging nach Berichten davon aus, dass Versicherungen solche Schäden nicht abdecken. Das BSI warnte ausdrücklich vor Nachahmern.
Die Angreifer brauchten keinen Zugang zum Firmennetz – die Kühlsteuerung stand offen im Internet. Moderne Märkte steuern alle Kühlstellen über einen zentralen „System Manager“, der Temperaturen, Abtauzyklen und Alarme regelt. Damit Kältetechniker Störungen aus der Ferne beheben können, ist diese Steuerung in der Regel per Fernzugriff erreichbar. Wer sich über diesen Weg in den Systemen anmeldet, kann Sollwerte ändern und Abtauvorgänge auslösen.
Nach bisherigem Stand kamen mehrere Schwachstellen zusammen:
Das Problem ist nicht auf einen Hersteller beschränkt. Forescout zählte weltweit 12.976 frei zugängliche Kühlmanagement-Dienste in 99 Ländern und Gebieten, vor allem Systeme von Copeland/Dixell und Danfoss. Das BSI hat dazu die Empfehlung BSI-CS 154 veröffentlicht.
Cyberversicherungen sind auf IT-Forensik, Datenschutzverletzungen, Betriebsunterbrechung, Erpressung und Haftpflichtrisiken ausgelegt. Zerstörte Waren sind dagegen ein Sachschaden – und der ist in vielen Tarifen nicht abgedeckt. Gleichzeitig schließen klassische Sachversicherungen Schäden durch Cyber-Angriffe häufig aus. Für Einzelhändler kann es daher zu kritischen Deckungslücken kommen.
Eine Auswertung der Cyberdirekt-Plattform zeigt die Spannweite:
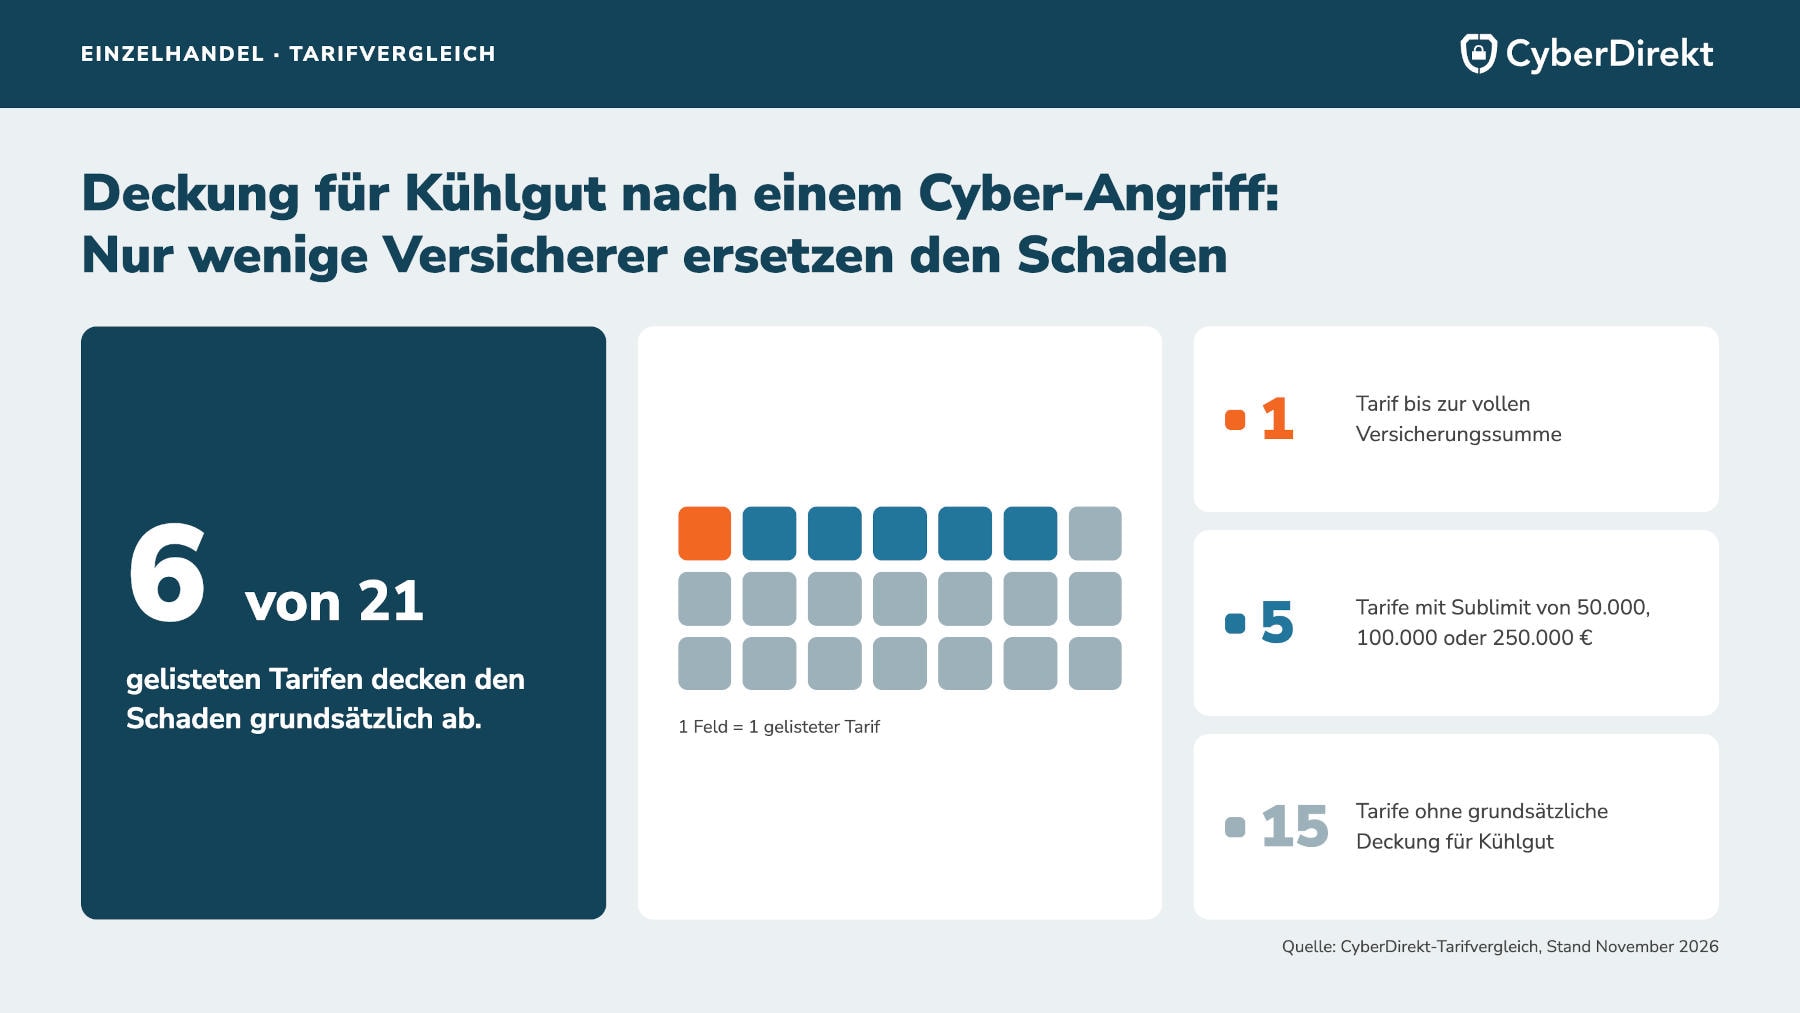
Gerade das Sublimit ist entscheidend. Bei einem vollen Supermarkt kann der Warenwert in Kühlregalen und Tiefkühltruhen schnell im sechsstelligen Bereich liegen. Hinzu kommen die Entsorgung sowie der Umsatzausfall.
Viele Händler gehen davon aus, dass ihre Cyberversicherung jeden Schaden aus einem Hackerangriff trägt. Bei verdorbener Ware ist das in den meisten Tarifen nicht der Fall. Wer Lebensmittel, Medikamente oder andere temperaturempfindliche Waren lagert, sollte jetzt prüfen, ob Sachschäden mitversichert sind und ob das Sublimit zum tatsächlichen Warenwert passt.
Eine passende Deckung allein reicht nicht. Cyberversicherer knüpfen den Schutz an Mindeststandards, die schon im Antrag abgefragt werden. Dazu zählen regelmäßig:
Diese Anforderungen gelten nicht nur für Kasse und Büro-PC. Auch der Fernwartungszugang der Kühlanlage ist ein Fernzugriff. Wer im Antrag bestätigt, alle Fernzugänge mit MFA abzusichern, während die Kühlsteuerung offen im Netz steht, riskiert bei einem Schaden Streit mit dem Versicherer. Je nach Verschulden kann die Leistung gekürzt werden oder ganz entfallen.
Das BSI nennt genau diese Punkte als wichtigste Gegenmaßnahme: kein direkter Zugriff aus dem Internet auf Steuerungen, Fernzugriffe nur per VPN und mit MFA. Die Behörde bezeichnet die Maßnahmen als leicht umsetzbar.
Das Risiko betrifft nicht nur Supermärkte. Auch Gastronomie, Bäckereien, Metzgereien, Apotheken, Lebensmittelproduktion und Logistik setzen vernetzte Kühltechnik ein – in Italien war bereits ein Restaurantbetrieb betroffen.
Handlungsempfehlungen für Vermittler:
Auf der Cyberdirekt-Plattform lassen sich Cyberversicherungen gezielt nach der Deckung von Sachschäden und der Höhe der Sublimits vergleichen.
Ole Sieverding ist Geschäftsführer von Cyberdirekt, einer Plattform für den Vertrieb von Cyberversicherungen und digitalen Präventionsprodukten. Mit dem seinem Marktvergleich schafft Cyberdirekt Transparenz im Cyber-Versicherungsmarkt, ermöglicht schnellen Zugang zu Cyber-Policen und erlaubt den vollständig digitalen Abschluss von Cyberversicherungen.
